
Oui : un Wi‑Fi invité impose des obligations en France et les « données techniques de connexion » doivent être conservées pendant 1 an, selon la CNIL. Le portail captif est un outil utile pour l’authentification et le journal de connexion, mais il ne suffit pas à lui seul à isoler ou chiffrer le réseau invité.
Qu’apporte concrètement un portail captif au Wi‑Fi invité ?
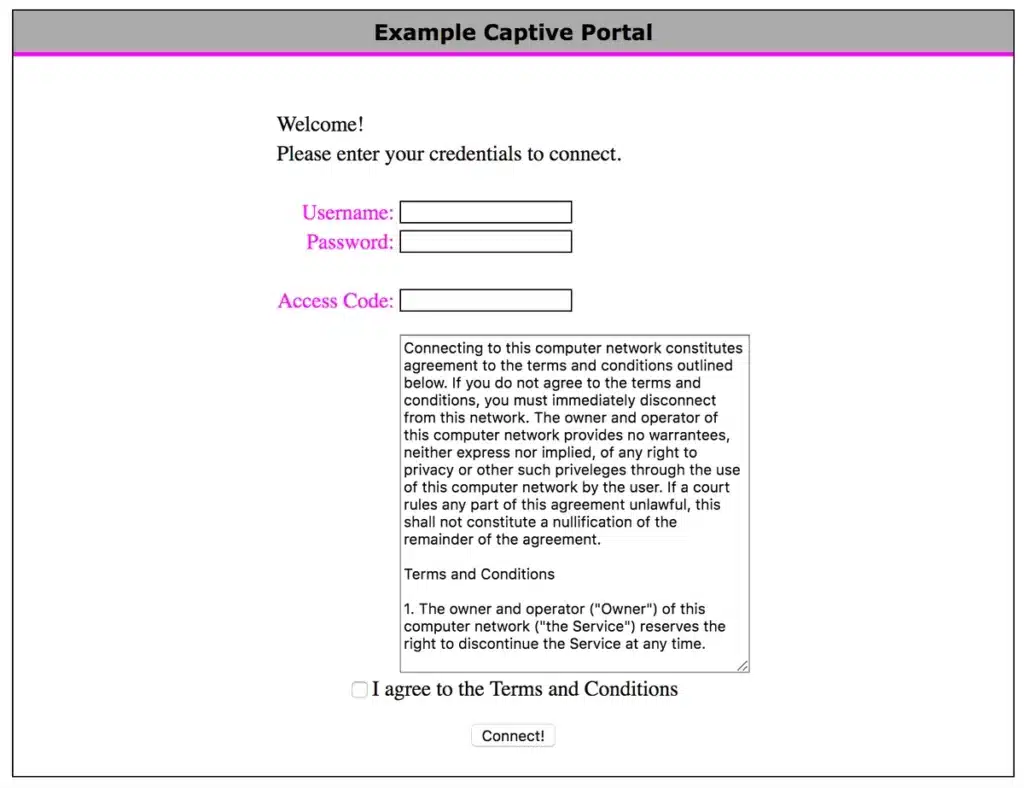
Le portail captif affiche une page de connexion ou des CGU, authentifie l’utilisateur et journalise la session. L’AVA6 rappelle que « le portail n’est qu’un moyen d’y répondre » et qu’il est souvent confondu avec une solution de sécurité globale.
Techniquement, le portail intercepte les premières requêtes et redirige vers la page d’identification, mais cette redirection peut rencontrer des limitations avec HTTPS et HSTS, comme le document IETF RFC 8910 l’explique pour la détection et la signalisation des portails captifs.
Que faut‑il mettre en place pour être conforme et sécurisé ?
La conformité ne repose pas sur le portail mais sur la combinaison de mesures : séparation réseau, chiffrement radio et journalisation limitée. La CNIL exige la conservation pendant 1 an des « données techniques » (adresse IP, horodatage, identifiants de session) et précise que l’identification civile, si elle est collectée, doit être conservée cinq ans.
Pour l’isolation, l’ANSSI et les recommandations pratiques citées par AVA6 placent le cloisonnement par VLAN et des règles de pare‑feu au centre de la stratégie. Pour le chiffrement du lien radio, misez sur WPA3 ou OWE plutôt qu’une clé partagée.
Quelles données conserver et pourquoi ?
La CNIL détaille les durées : les données techniques et d’appareil sont conservées un an, les informations de création de compte un an, et les données liées à l’identité civile cinq ans si elles ont été relevées. Le contenu des communications n’est pas concerné par cette obligation.
La CNIL précise aussi que cette conservation « repose sur une obligation légale » et ne se fonde pas sur le consentement des visiteurs ; vous devez toutefois informer les utilisateurs des finalités, de la durée de conservation et de leurs droits.
Comment déployer un portail captif sans créer de risques supplémentaires ?
Commencez par auditer l’infrastructure : vérifiez la segmentation VLAN existante, la prise en charge de WPA3/OWE et la capacité de journalisation. AVA6 recommande de privilégier d’abord la segmentation, puis d’ajouter le portail et les règles de filtrage.
Choisissez une solution qui gère proprement HTTPS/HSTS et adopte les bonnes pratiques décrites par RFC 8910 pour informer les clients de la présence d’un portail captif plutôt que d’utiliser des hijacks TLS qui fragilisent la sécurité.
Quel mode d’authentification choisir pour limiter la collecte de données ?
Privilégiez la minimisation : un code temporaire ou une adresse e‑mail suffit souvent. L’authentification par SMS implique la conservation du numéro, classé parmi les données à conserver un an selon la CNIL.
Évitez la collecte systématique d’identité civile, sauf nécessité réglementaire : elle élargit les obligations (conservation cinq ans) et le périmètre de protection requis.
Et la conformité à NIS2 et aux obligations de cybersécurité ?
La transposition de NIS2 en France était en cours début novembre 2026 ; elle cible surtout les grandes entités, mais la mise en conformité technique passe par le cloisonnement et la documentation des mesures de sécurité. Un portail ne remplace pas ces obligations.
Documentez précisément ce que vous collectez, pourquoi et combien de temps vous le gardez, et inscrivez ces éléments dans votre registre de traitements ou votre politique de sécurité, comme le conseille AVA6.
Où trouver de l’aide ou une solution technique ?
Pour un déploiement autonome, des solutions open source comme pfSense ou OPNsense offrent des portails captifs, mais vérifiez la gestion d’IPv6 et des mises à jour. Pour une option hébergée, vérifiez le lieu de stockage des logs et la durée de conservation.
Si vous préférez un accompagnement, faites auditer votre réseau pour confirmer la séparation des flux et la robustesse du chiffrement avant d’activer la journalisation. Ces conseils pratiques viennent des recommandations de la CNIL, de l’ANSSI et du retour d’expérience d’AVA6.
Pour en savoir plus sur l’hébergement des outils liés au portail captif, consultez notre guide sur hébergement VPS, et pour les questions d’identités et d’emails liées à l’authentification, voyez notre dossier sur protection de l’identité numérique.

Rédacteur web chez Teknologik. Très passionné, il a commencé sa carrière de rédacteur en 2019 et depuis lors, il s’est spécialisé dans la rédaction d’articles sur des sujets variés tels que la technologie, le gaming, le streaming, et bien d’autres encore. Sa curiosité insatiable l’a poussé à explorer en profondeur ces domaines passionnants, lui permettant de partager ses connaissances et son expertise avec un large public.
